不代表。
這裡很容易:
把兩件事情:
混在一起。
Anthropic 說:
Claude Connector:
會沿用:
你在原本系統裡的:
Permission。
例如:
你在 Google Drive:
本來看不到:
某一份文件。
透過 Claude:
也不能突然看到。
你在某個 Business System:
本來沒有權限:
修改某筆資料。
Claude:
也不能憑空:
替你升級權限。
這很好。
但:
「AI 不會越過原有權限」
不等於:
「原有權限本來就設得剛剛好。」
問題往往不是 Claude 拿到太多
而是:
人本來就拿到太多。
想像一家:
5 人小公司。
老闆:
以前為了方便。
把公司 Google Drive:
全部資料夾。
都分享給:
行政同事。
會計資料。
客戶資料。
合約。
行銷素材。
人資文件。
全部:
都能看。
以前:
這個人可能:
每天只開:
其中幾個資料夾。
所以:
權限太大:
沒有立刻出問題。
但 AI Connector 會改變「能看到」的實際意義
人:
有權限。
不代表:
每天真的會:
把 5,000 份文件:
全部搜尋一次。
AI:
卻很擅長:
跨很多資料:
搜尋。
整理。
比對。
所以原本只是:
「理論上看得到。」
接上 AI 之後:
可能變成:
「一句話就能把很多地方一起找出來。」
這就是:
新的差別。
例如你只想做 Monday Brief
真正需要的可能只有:
上週 Sales。
Cash。
Overdue Invoice。
Pipeline。
Calendar。
但是:
如果連接帳號本來還能看到:
薪資資料。
員工文件。
私人客戶合約。
甚至:
其他不相關專案。
那麼:
Claude 沒有越權。
但這個 Workflow:
仍然可能擁有:
比任務真正需要更大的資料範圍。
所以「沒有越權」和「最小權限」不是同一件事
第一句:
問的是:
AI 有沒有突破系統限制?
第二句:
問的是:
這個 Workflow 到底需不需要拿到這麼多?
兩個:
完全不同。
Anthropic 對 Connector 的規則其實很清楚
Claude:
會繼承:
每個人在 Source System:
原本的權限。
如果:
使用者本來不能看到:
某個 File。
Channel。
Record。
Connector:
也不能:
替他取得。
這代表:
Claude 不會:
因為接上 Connector:
自動變成:
Admin。
但官方同時也直接提醒另一件事
當你連接一個 Service:
等於:
授權 Claude:
依照:
這個 Account Permission:
去:
Access。
甚至:
Modify。
其中的資料。
也就是:
原帳號權限:
本身就是:
第一道邊界。
如果第一道邊界:
太寬。
Connector:
只是:
照著它走。
例如一個共用 Google Account
這是小公司很常見的:
方便做法。
大家:
用同一個 Account。
Drive:
全部在裡面。
Calendar:
全部在裡面。
Email:
也很多人共用。
平常:
看起來:
很方便。
但一旦:
把這個 Account:
連給 AI。
AI 繼承的:
就是:
這個共用帳號:
原本可以看到的範圍。
所以不能只問:「Claude 安不安全?」
還要先問:
「我現在是用誰的帳號連?」
這個 Account:
本來能:
看到哪些 Drive?
哪些 Email?
哪些 Calendar?
哪些 Record?
哪些 Payment Data?
這些:
才真正決定:
AI 的資料邊界。
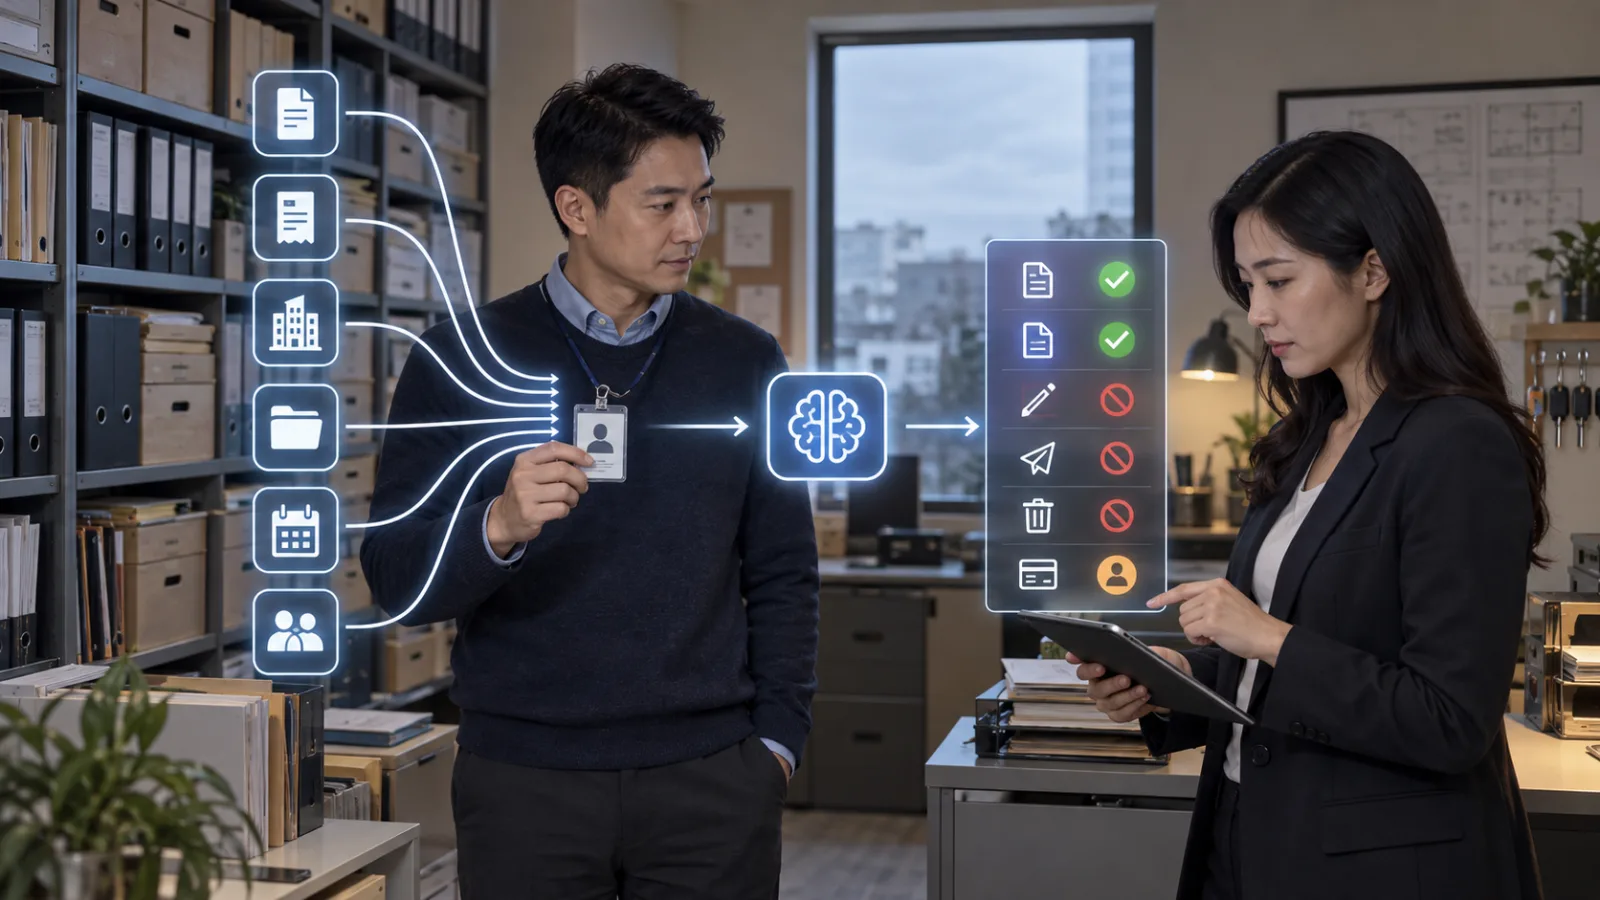
第二個要看的:Connector 到底開了哪些 Action
資料權限:
是一層。
行動權限:
又是另一層。
例如:
Google Drive Connector:
可能:
可以讀檔。
也可能:
Move。
Share。
Trash。
Create。
同樣都是:
Drive。
風險:
完全不同。
Anthropic 現在允許 Team/Enterprise 管理員再縮一層
可以把:
Connector Tool:
設定成:
Always allow。
Needs approval。
Blocked。
也可以:
把一個 Connector:
限制成:
只讀。
例如:
可以讓 Claude:
搜尋 Email。
摘要 Email。
但是:
不能:
Send。
也可以:
讓 Claude:
讀 Drive。
但:
不能:
Create。
Edit。
或移動文件。
這一層非常重要
因為:
Source System Permission:
回答的是:
「這個人原本能不能做?」
Claude Connector Restriction:
則可以再回答:
「就算這個人能做,我要不要讓 AI 做?」
例如:
老闆自己:
在 QuickBooks:
當然有完整權限。
但:
Monday Brief:
只需要:
讀。
那 AI:
根本不需要:
拿到:
Write。
這就是比較成熟的 AI 權限設計
不是:
照抄:
人的全部能力。
而是:
從人的權限裡:
再切出:
這個 Workflow 真正需要的部分。
人:
可以做十件事。
AI 這次:
只需要:
兩件。
那就:
只給兩件。
第三個要看的:Approval 並不等於 Data Access 限制
這也很容易搞混。
Approval:
通常控制的是:
Action。
例如:
Send。
Delete。
Move。
Write。
真正執行以前:
先問你。
但:
它能讀哪些資料
往往是:
另一層 Permission。
如果 AI:
本來就有權:
讀取某份文件。
你不能因為:
所有 Write Action:
都設成:
Needs approval。
就理解成:
讀取範圍:
也跟著縮小。
沒有。
所以「唯讀」也不是完全沒有風險
唯讀:
確實比:
可寫。
安全很多。
因為:
AI 不能:
修改。
刪除。
寄出。
但是:
如果它能:
讀到:
不必要的敏感資料。
仍然代表:
這個 Workflow:
拿得太多。
例如:
做 Marketing Report。
根本不需要:
員工薪資。
就不要:
讓這個 Workflow:
使用一個可以看到:
全部 HR Data:
的 Account。
第四個要看:AI 可以跨 Source 組合資料
這也是:
傳統 Permission Design:
碰到 AI 後:
很值得重新檢查的一點。
一份資料:
單獨看:
可能:
沒什麼。
例如:
Calendar:
知道:
客戶姓名。
CRM:
知道:
交易狀態。
Email:
知道:
談判內容。
Accounting:
知道:
實際金額。
AI:
最擅長:
把:
不同 Source:
拼在一起。
每個系統都沒有「越權」
但是:
組合起來:
資訊密度:
可能變得非常高。
這就叫:
Data Aggregation Risk。
不用想得:
太學術。
簡單說:
就是:
一個人以前要開四套系統才能拼出的東西,AI 現在一句話就能拼出來。
所以:
Connector 越多:
越應該問:
是不是:
真的都需要一起開。
第五個要看:Shared Folder 本身可能早就權限失控
很多公司的:
Google Drive。
Notion。
Slack。
用了:
三年。
五年。
人員:
進進出出。
資料夾:
一直 Share。
最後:
沒有人記得:
誰還看得到什麼。
這時:
Claude 如果:
忠實繼承既有權限。
反而可能:
把原本看不見的:
Permission Debt:
暴露出來。
也就是問題不是 AI 創造的
AI 只是:
讓原本:
很少被使用的:
過度權限。
突然:
變得更容易被真正用到。
所以:
導入 AI Connector:
反而是一個好機會:
重新做一次:
Permission Cleanup。
可以先問三個非常簡單的問題
第一個:
這個人真的需要看到這些嗎?
第二個:
這個 Workflow 真的需要看到這些嗎?
第三個:
AI 真的需要做出修改嗎?
三個問題:
一層一層往下縮。
例如做 Monday Brief
人:
可能是老闆。
本來:
什麼都看得到。
沒問題。
但:
Workflow:
真正只需要:
Sales。
Cash。
Pipeline。
Invoice。
Calendar。
那 Claude:
就只使用:
相關 Connector。
如果:
只需要讀:
就不要:
開 Write。
這就叫:
Least Privilege。
如果是 Proposal Workflow
可能需要:
CRM。
過去 Proposal。
Brand Asset。
Pricing Rule。
Meeting Note。
但:
可能完全不需要:
Payroll。
Bank Account。
Employee File。
那就:
不要因為:
「反正老闆都看得到」
全部一起接。
如果是 Marketing Workflow
需要:
Campaign Data。
Sales Trend。
Social Content。
Customer Review。
但:
可能不需要:
正式合約。
薪資。
完整銀行交易。
同樣:
切開。
所以權限要跟著「工作」走
而不是:
跟著:
「Claude 很方便,所以全部打開。」
每個 Workflow:
應該有自己的:
Data Boundary。
Tool Boundary。
Action Boundary。
甚至同一個人,不同 Workflow 都可以不同
同一位老闆:
做 Weekly Brief:
只讀。
做 Proposal:
可以準備文件。
做 Payroll:
可以讀資料和 Stage。
真正 Submit:
人來。
做 Marketing:
可以 Draft。
真正 Publish:
先 Approval。
這比:
「這個人是 Owner,所以 Claude 全開」
合理很多。
Cowork 本身也有不同 Approval Mode
Anthropic 現在提供:
Manual。
Auto。
Skip。
不同模式。
但最重要的事情不是:
模式名稱。
而是:
就算你使用:
比較自動的 Mode。
真正被設定成:
Blocked:
的 Connector Action:
仍然不應該因為:
模式改了:
突然開放。
Team/Enterprise 還可以由管理員設更高一層限制
例如:
組織直接規定:
某個 Connector:
Write:
一定要 Approval。
或者:
完全 Block。
使用者:
不能自己:
把它打開。
這就是:
把安全邊界:
從:
「提醒使用者小心」
變成:
真正的:
System Control。
小公司沒有 Enterprise 管理員怎麼辦?
原則一樣。
只是:
變成:
老闆自己做。
不要:
拿公司最有權限的 Account:
連所有 Connector。
再希望:
Prompt:
幫你限制。
Prompt 可以說:
「不要看 HR。」
但如果:
技術權限:
本來就完全打開。
那只是:
Instruction。
不是:
真正 Boundary。
能在系統層切掉,就不要只靠文字提醒
例如:
不需要 Send:
就不要開 Send。
不需要 Write:
就設 Read-only。
不需要某個 Connector:
就不要 Connect。
不用的 Connector:
就 Disconnect。
真正敏感的資料:
如果:
Workflow 根本不需要:
就讓:
Account 本身:
也沒有 Access。
這比寫十行「不要做什麼」更可靠
因為:
Prompt:
是:
行為要求。
Permission:
是:
能力限制。
AI 如果:
沒有:
Delete Tool。
它就:
不能 Delete。
這遠比:
Tool 有開。
然後:
Prompt 寫:
「拜託不要 Delete」
強。
所以「Claude 會繼承原權限」其實是一個好消息
代表:
它不應該:
自動突破:
Source System:
既有 Access Control。
但:
這不是:
權限治理的終點。
真正成熟的問法:
應該再往前一步。
不是:
「Claude 有沒有越權?」
而是:
「人本來的權限有沒有過度?」
以及:
「這個 AI Workflow 有沒有必要繼承這麼多?」
最後可以把權限檢查縮成三層
第一層:
Human Permission。
這個人:
在原系統:
本來看得到什麼?
第二層:
Workflow Need。
這次工作:
真正需要什麼?
第三層:
AI Action。
Claude:
需要:
Read?
Draft?
Write?
Send?
Delete?
Pay?
三層:
一層一層縮。
最好的結果不是「AI 和人權限完全一樣」
而是:
AI 比人更窄。
因為:
人可能需要:
處理很多不同工作。
一個 Agent Workflow:
通常只處理:
很窄的一件事。
既然:
任務比較窄。
權限:
也應該:
比較窄。
所以今天答案就是
Claude:
沿用 QuickBooks。
Drive。
CRM。
或其他 Connector:
既有權限。
的確可以防止:
AI 無中生有地:
取得你本來沒有的 Access。
但是:
它不能替你修好原本就過大的權限。
如果:
人的 Account:
本來可以看太多。
AI:
也可能:
跟著看到太多。
真正要做的是:
先把:
人的權限。
Workflow 需要。
AI Action。
三層:
分開檢查。
不要只問:
「AI 有沒有越權?」
還要問:
「這個權限一開始到底該不該存在?」
今天,和 AI 一起進步一點。
每天學會一個 AI 技巧。
每天節省一點時間。
每天提升一點能力。
SasaDaily,陪你一起成長。
推薦閱讀
AI 一分鐘教學|2026/09/01:OpenClaw 跑固定工作前,先寫「能做、一定停、憑證怎麼拿」最小權限卡
AI 快問快答|2026/09/03:Workspace Studio 已經設定 Approval,就代表所有高風險動作一定會停下來嗎?
AI 快問快答|2026/09/11:Qodo Review 沒有 Finding,就代表可以放心 Merge/Deploy 嗎?