不代表。
Atlassian Rovo Chat 现在可以把整段 Chat 分享给同事。
所以很容易出现一个疑问:
假设我和 Rovo 讨论一个 Project,
中间引用了:
Jira Ticket、
Confluence Page、
客服数据、
内部 Project Context。
然后我把整段 Chat Share 给另一位同事。
那他是不是等于:
连我原本看得到的数据也一起拿到了?
答案不是。
Atlassian 明确表示:
Shared Chat 仍然是 Permissions-aware。
也就是:
分享对话,
不等于分享权限。
Share Chat 分享的是「工作脉络」
新版 Rovo Chat 的 Share Chat,
主要在解决一个很常见的团队问题。
假设你已经花了一小时跟 Rovo 讨论:
为什么 Product Launch 延迟?
中间查了:
Jira Issues、
Confluence 文档、
项目决策、
过去纪录。
最后才得到一个 Plan。
现在另一位同事要接手。
以前通常只剩两种方法:
重新解释一次。
或者自己另外写一份 Summary。
问题是 Summary 很容易只剩:
最后答案。
中间:
为什么排除某个方案、
哪些事情仍然不确定、
前面看过哪些方向,
常常消失。
Share Chat 就是让对方可以直接接着这个:
Conversation Context
往下做。
但 Context 不等于 Source Permission
这里一定要分清楚两件事。
第一件:
这段讨论发生过什么。
第二件:
原始数据你有没有权限看。
它们不是同一件事。
假设你是主管,
可以查看:
Private Confluence Page A。
另一位同事没有权限。
你和 Rovo 的 Chat 曾经使用过 Page A。
现在你把 Chat 分享给他。
这个动作本身,
不会把:
Page A 的权限
一起送出去。
Atlassian 官方的说法非常直接:
Shared Chat 中的信息仍然遵守 Permissions,
同事只能看到:
他本来就有权限看到的信息。
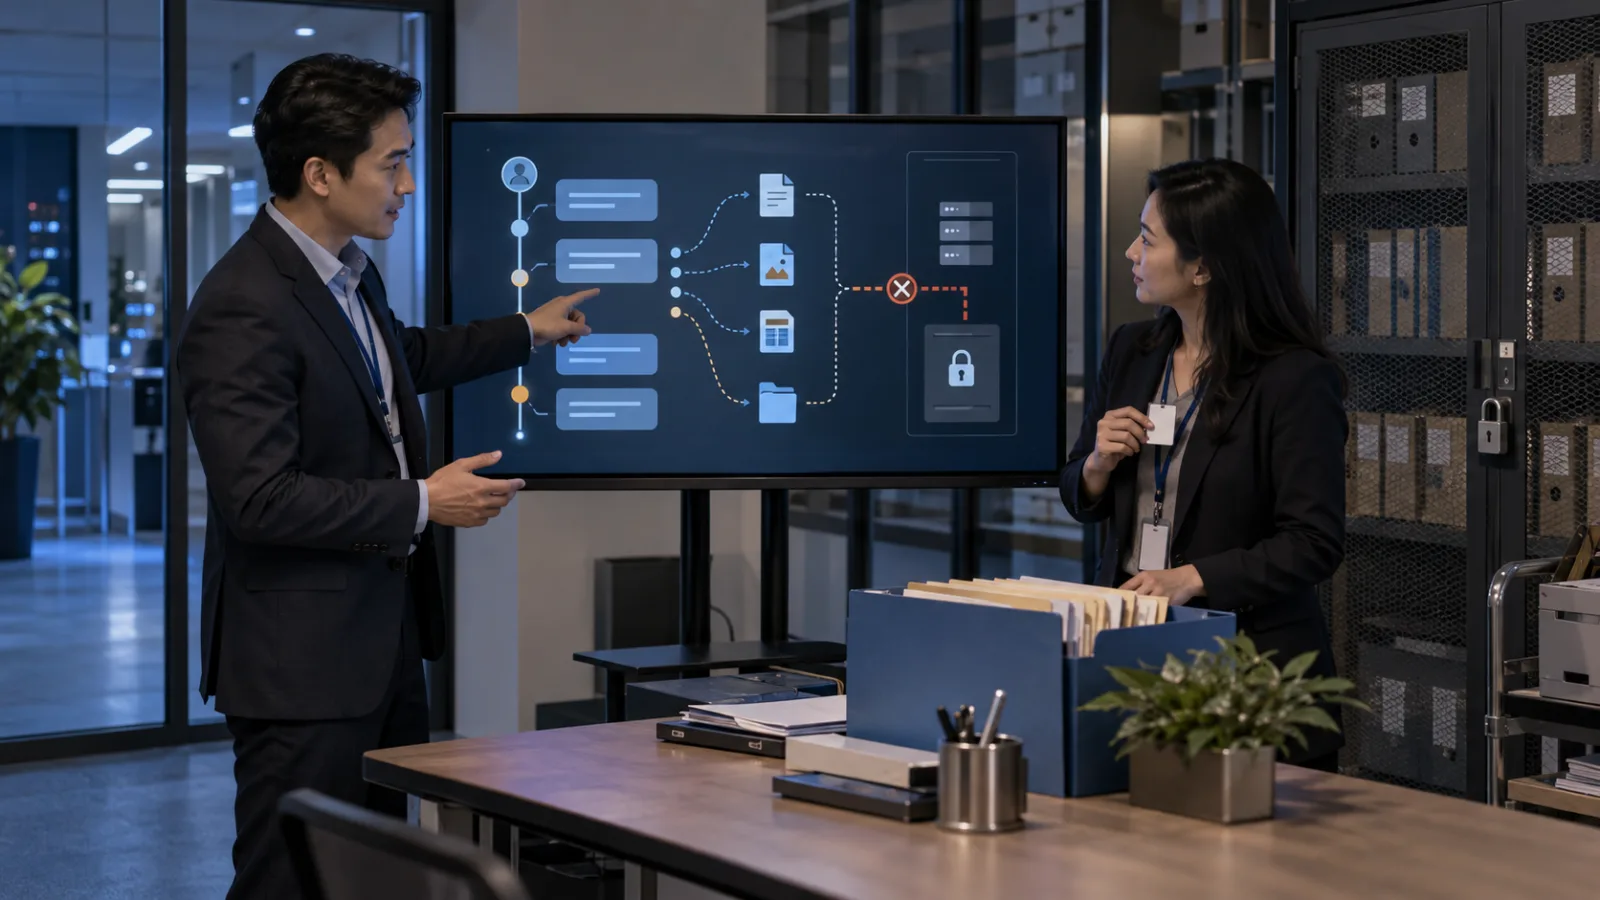
所以不能用 Share Chat 绕过 Jira 权限
再举一个更清楚的例子。
工程主管能看到一张:
Security Incident Jira Issue。
Marketing 同事看不到。
主管和 Rovo 讨论 Launch Risk 时,
这张 Issue 可能是背景数据之一。
接着主管把 Chat 分享给 Marketing。
这不代表 Marketing 因此可以:
打开那张 Issue。
查看全部内容。
取得附件。
浏览其他受限 Issue。
原本 Jira 权限怎么设置,
仍然怎么设置。
Share Chat 不是 Permission Escalation。
Confluence 也是同样原则
例如公司有一份:
尚未公开的 Acquisition Plan。
只有 Management Team 可以看。
Rovo 如果在有权限主管的对话中使用这份数据,
不代表主管把 Chat 分享出去后,
其他人就取得这个 Confluence Page。
Rovo 的核心设计本来就会遵守用户权限。
Atlassian Support 也明确说明:
Rovo 运行搜索与 Skill 时,
只会使用:
目前这个用户本来有权限取得的内容。
所以接手的人是谁,
很重要。
同一个问题,两个人问 Rovo,可能拿到不同答案
这也是企业 AI 很容易被忽略的一点。
假设 A 与 B 一起使用 Rovo。
A 是主管。
B 是一般员工。
两人都问:
「这个 Project 为什么 Delay?」
如果 A 有权限看到:
财务文档、
Management Notes、
Private Jira Issues。
B 没有。
那 Rovo 可以使用的 Context 范围本来就不同。
所以:
同一个 Prompt,不一定得到同一份数据基础。
这不是 Bug。
反而是权限系统正常工作的结果。
那分享 Chat 的价值到底在哪?
既然不能把所有 Source 一起交出去,
Share Chat 还有什么用?
价值在于:
不用把整段思考重新开始。
例如同事仍然可以看到他有权限取得的:
Project Background。
已确认 Decisions。
Action Items。
讨论方向。
下一步工作。
哪些问题还没有答案。
所以 Share Chat 真正解决的是:
Context Handoff。
不是:
Permission Handoff。
这两句可以直接记住。
如果同事看不到其中一个 Source,怎么办?
这时候正确做法不是:
想办法用 Chat 绕过权限。
而是先问:
他完成接下来的工作,真的需要这份数据吗?
如果不需要,
就维持原本权限。
如果真的需要,
应该回到:
Jira、
Confluence、
或原本数据源
正式调整访问权限。
而不是因为:
「我已经把 AI Chat 分享给他了」
就认为数据权限也应该自动跟过去。
Agent 也是同样原则
Rovo 不只可以 Share Chat。
现在也能在 Chat 里直接:
@mention Agent。
例如讨论到一半,
拉进:
Launch Planning Agent。
或:
Data Analyst Agent。
Agent 可以接续目前 Thread 的 Context,
但这同样不能理解成:
Agent 因此取得额外数据权限。
Atlassian 对 Rovo Agents 的原则也是:
Agent 本身不会授予用户额外 Data Access。
就算 Agent 被分享给另一个人,
那个人仍然只能使用自己有权限取得的 Content。
所以:
多一个 Agent ≠ 多一层权限。
这为什么对企业 AI 特别重要?
一般 Chatbot 最常见的问题是:
回答对不对。
企业 AI 多了一个更麻烦的问题:
它回答时用了谁的数据?
因为公司里本来就存在大量不同层级:
HR 数据。
财务数据。
客户数据。
主管文档。
Legal Documents。
Security Incidents。
一般 Project Docs。
如果 AI 一加入,
所有信息就自动变成:
「公司的人都能问。」
那企业根本不可能放心使用。
所以企业 AI 真正重要的能力之一,
不是:
「知道全公司的数据。」
而是:
「知道很多数据,但仍然知道你不能看哪一些。」
但权限正确,也不代表可以完全不检查
这里还有另一个层次。
Permissions-aware 解决的是:
用户能不能取得数据。
它不等于保证:
Rovo 每一次 Summary 都一定正确。
也不等于:
所有分享出去的 Decision 都没有过时。
例如 Chat 里昨天讨论:
「星期五上线。」
今天 Project 已经改成:
「下星期一。」
就算所有人权限都完全正确,
旧 Chat 还是可能包含:
过时 Context。
所以 Share Chat 前,
仍然最好快速确认:
现在的 Decision 有没有变?
Chat 里有没有尚未确认的假设?
哪些结论只是 AI 整理,而不是正式决策?
这跟 Permission 是不同风险。
最简单的理解方法
把 Rovo Chat 想成一场工作会议。
你可以把:
整场会议纪录
交给同事。
但这不代表:
会议里提到的每一个文件,
同事从此都取得访问权。
所以以后看到:
Share Chat
不要直接理解成:
Share Everything。
真正的规则是:
Chat 可以交接。
权限不会跟着升级。
最后只记一句:
分享 Context,不等于分享 Access。
今天,和 AI 一起进步一点。
每天学会一个 AI 技巧。
每天节省一点时间。
每天提升一点能力。
SasaDaily,陪你一起成长。
推荐阅读
AI 快问快答|2026/09/16:Claude 会沿用 QuickBooks/Drive 权限,就代表一定看不到「不该看的」公司数据吗?
AI 快问快答|2026/08/26:Ask Gemini 能查 Gmail/Drive/Calendar,就代表每次都把你所有数据完整搜过一次吗?