不代表。
Gemini 里看到:
Connected。
只代表:
这个 App 可以和 Gemini 交互。
不代表 Gemini 从此可以:
看全部数据。
修改全部数据。
删掉全部数据。
替你送出全部东西。
甚至不同 Connected Apps:
能做的事情可能差非常多。
所以真正要看的不是:
「连上了吗?」
而是:
「这个 Connector 到底支持哪些 Actions?」
最简单先分成两件事
第一件:
Connection。
代表 Gemini 和某个服务之间:
创建了可用的连接。
第二件:
Capability。
代表透过这个连接,
Gemini 实际可以:
Search?
Read?
Create?
Update?
Send?
Archive?
Delete?
两者不是:
同一件事。
最明显的例子是 PandaDoc
Google 目前对 PandaDoc Connector
列出的能力包括:
List。
Search。
Create。
Update。
Send。
Archive Documents。
还能处理:
Recipients。
Field Assignments。
Templates。
这就已经不是:
单纯「让 Gemini 看文档」。
它可以碰到:
真正的文档工作流程。
例如:
创建文档。
更新。
加入收件人。
甚至:
Send。
所以如果你连的是 PandaDoc,
就不能只用:
「反正只是 Connector」
这种心态看待它。
Webflow 又是另一种能力
Google 对 Webflow
目前的描述包括:
Create。
Modify Visual Design。
创建 Responsive Layout。
更新 CMS Content。
修改 CSS Properties。
处理不同 Breakpoints。
也就是说:
它连上之后,
Gemini 理论上不是只:
「看你的网站。」
而是可以进入:
真正的网站修改工作。
这和:
只读取一份文档
完全不是同一级风险。
但 Google Drive 反而有很多事情不能做
这就证明:
Connected App 不等于 Full Access。
Gemini 透过 Google Workspace
可以从:
Gmail。
Docs。
Drive
找数据。
摘要。
回答问题。
它也能在:
Tasks
添加、编辑工作。
能在:
Keep
创建记事。
能在:
Calendar
创建与管理活动。
但 Google 官方同时明确列出:
Gemini 目前不能透过这个 Connector:
在 Drive 创建文件夹。
也不能:
搬移 Drive 里的内容。
所以即使:
Google 自己的 App
已经接上 Gemini,
也不是:
所有操作全部开放。
因此「Connected」真正意思比较像:
门存在。
不是:
所有房间都解锁。
每一扇门后面:
开放的范围不同。
有的:
只能看。
有的:
可以添加。
有的:
可以修改。
有的:
可以寄出去。
有的:
某些功能完全不支持。
所以不能只看:
App Name。
那 monday.com 呢?
Google 目前把 monday.com
描述为可以:
Track and Manage:
Projects。
Sales Pipelines。
Leads。
但真正使用以前,
仍然应该进:
Connected Apps Settings
看:
你自己的帐号
目前支持哪些 Action。
因为 Google 自己也提醒:
Connected Apps 的:
Availability
与:
Supported Actions
需要逐 App 确认。
不要从:
「它可以 Manage Projects」
直接自行推论:
「所以所有字段都能添加、删除、改 Owner、改 Deadline。」
官方列出的能力才算数。
Airtable 也是一样
Google 对 Airtable 的描述包含:
Search。
Query Workspace。
Manage:
Tables。
Records。
Pages。
Automation。
看起来功能很多。
但:
它目前又有另一层限制。
Google 官方目前列出的条件是:
Personal Google Account。
18 岁以上。
美国。
英文。
所以台湾用户现在甚至可能:
还没取得这个 Connector。
更不用说:
开始讨论它能不能修改 Record。
这就是为什么 Connected Apps
要分成至少三层来看。
第一层:我的帐号能不能看到?
看:
地区。
语言。
帐号种类。
年龄。
设备。
Gemini Mode。
例如:
Airtable
目前可能:
你的台湾帐号根本没有。
第二层:我能不能连?
如果:
符合条件,
Gemini 才能让你:
连接。
或者在 Prompt 里:
@App
时要求授权。
这一步只是:
Connection。
第三层:连完到底能干嘛?
这才是:
Supported Actions。
例如:
Read。
Search。
Create。
Update。
Send。
Archive。
每一个 App:
不一样。
所以不能把三层混成一句:
「Gemini 支持这个 App。」
因为这句话信息其实:
不够。
那我写「只读、不修改」,是不是就安全了?
这也不能混淆。
昨天的教学已经提到:
在 Prompt 里写:
「只读取与整理,不要修改任何内容。」
是一个很好用的:
Behaviour Instruction。
它可以清楚告诉 Gemini:
这次任务:
只要 Read。
不要 Write。
但这不等于:
Connector 原本具有的 Write Capability
真的被移除。
也就是:
指令边界
和:
技术权限
是两件事。
最简单的比喻:你手上还是有钥匙
假设你把:
办公室钥匙
交给一名员工。
然后说:
「今天只进去看,不要动东西。」
这句话是:
工作指示。
不是:
把他的钥匙变成:
只能看、不能碰。
如果你真的要求:
他永远不能进某个房间,
应该从:
门锁。
门禁。
帐号权限
去限制。
AI 也一样。
真正不准修改,就不要只靠 Prompt
如果某个工作流程:
绝对不能由 AI 修改正式数据,
比较可靠的方法是:
使用:
Read-only Permission。
限制 Account Role。
不打开相关 Connector。
或:
只连一个本身没有 Write Action 的数据源。
真正安全的设计是:
模型想做也做不到。
不是只希望:
模型每次都记得:
不要做。
Connected Apps Settings 为什么很重要?
Google 官方现在直接建议:
到:
Connected Apps Settings
查看:
有哪些 Apps。
目前连了哪些。
以及:
各个 App 支持哪些 Action。
所以 Connected Apps
不是:
「开/关」
两个状态而已。
比较合理的检查方式是:
App A
能读什么?
能写什么?
App B
能创建什么?
能不能 Send?
App C
只能 Search?
还能 Modify?
公司导入时最好直接做一张 Action 表
不需要很复杂。
例如:
AppReadCreateUpdateSendDeleteProject Tool✓??—?Document Tool✓✓✓✓?Drive✓部分部分—部分限制真正填表时:
一定依:
官方 Connector 文档
与:
自己的帐号实测。
不要照这个示例猜。
重点是:
每个 Action 分开确认。
为什么 Send 特别值得注意?
因为:
Read 错了,
可能让你看到:
错答案。
Send 错了,
会真的影响:
外部的人。
例如:
PandaDoc 如果能送文档,
AI:
Recipient 选错。
旧版本没更新。
金额错。
附件错。
这些就不只是:
Chat Answer 有错。
而是:
真正的 Business Action。
所以:
Read 和 Send
不应该用:
同一个审核标准。
Create 也不一定低风险
有人会觉得:
「AI 只是添加一个东西,应该没差。」
但如果 AI 一次创建:
100 个 Tasks。
20 个 CRM Records。
10 份 Documents。
错了以后:
人还是要收拾。
所以真正看风险,
不是只分:
Read/Write。
还要看:
影响范围。
一次添加一个 Draft
和:
批量修改整个 Database
完全不同。
Delete 更不能靠「应该不会」
如果某个 Connector
未来支持:
Delete。
第一个问题不是:
「AI 会不会很聪明地判断?」
而是:
真的需要给它 Delete 吗?
如果工作流程其实只需要:
Archive。
那就不要开:
Delete。
如果只需要:
Draft,
不要直接:
Send。
最小权限不是:
安全部门才要管。
Connected Apps 越普及,
一般用户也会开始遇到。
那连上 App 会不会直接自动做事?
通常还要看:
你要求的 Action
和:
该 Connector 的实际设计。
例如 Google Tasks
可以让 Gemini:
添加。
修改。
删除 Task。
Google 官方文档也显示,
运行某些 Task Action 后:
会出现 Confirmation Notification,
部分操作甚至可以:
Undo。
但这不能套用到:
所有第三方 Connector。
每个 App:
都有自己的流程。
所以不要把一个 Connector 的行为套到另一个
例如:
Google Tasks
有 Undo。
不代表:
PandaDoc Send
一定有相同 Undo。
Drive 有某些限制。
不代表:
Webflow
也只能读。
monday.com 在较多地区可用。
不代表:
Airtable 台湾也一定可用。
Connected Apps
现在最容易造成的错误就是:
看到:
「Gemini 可以连 App」
然后把所有 Connector:
想成同一种东西。
其实完全不是。
最值得养成的一个习惯
每次第一次连新 App,
只问四题。
第一题
它能读什么?
第二题
它能改什么?
第三题
它能不能把东西送出去?
例如:
Send。
Publish。
Message。
Submit。
第四题
有没有任何删除或不可逆 Action?
这四题搞清楚,
你才真正知道:
这个 Connector
是:
搜索工具。
助理。
还是:
Agent。
「能读」和「能做」是两个不同阶段
这也是今天最重要的观念。
很多 AI 导入:
一开始只需要:
Search。
Summarize。
Compare。
就已经能省很多时间。
没有必要一看到:
Connector 支持 Write
就立刻:
全部开放。
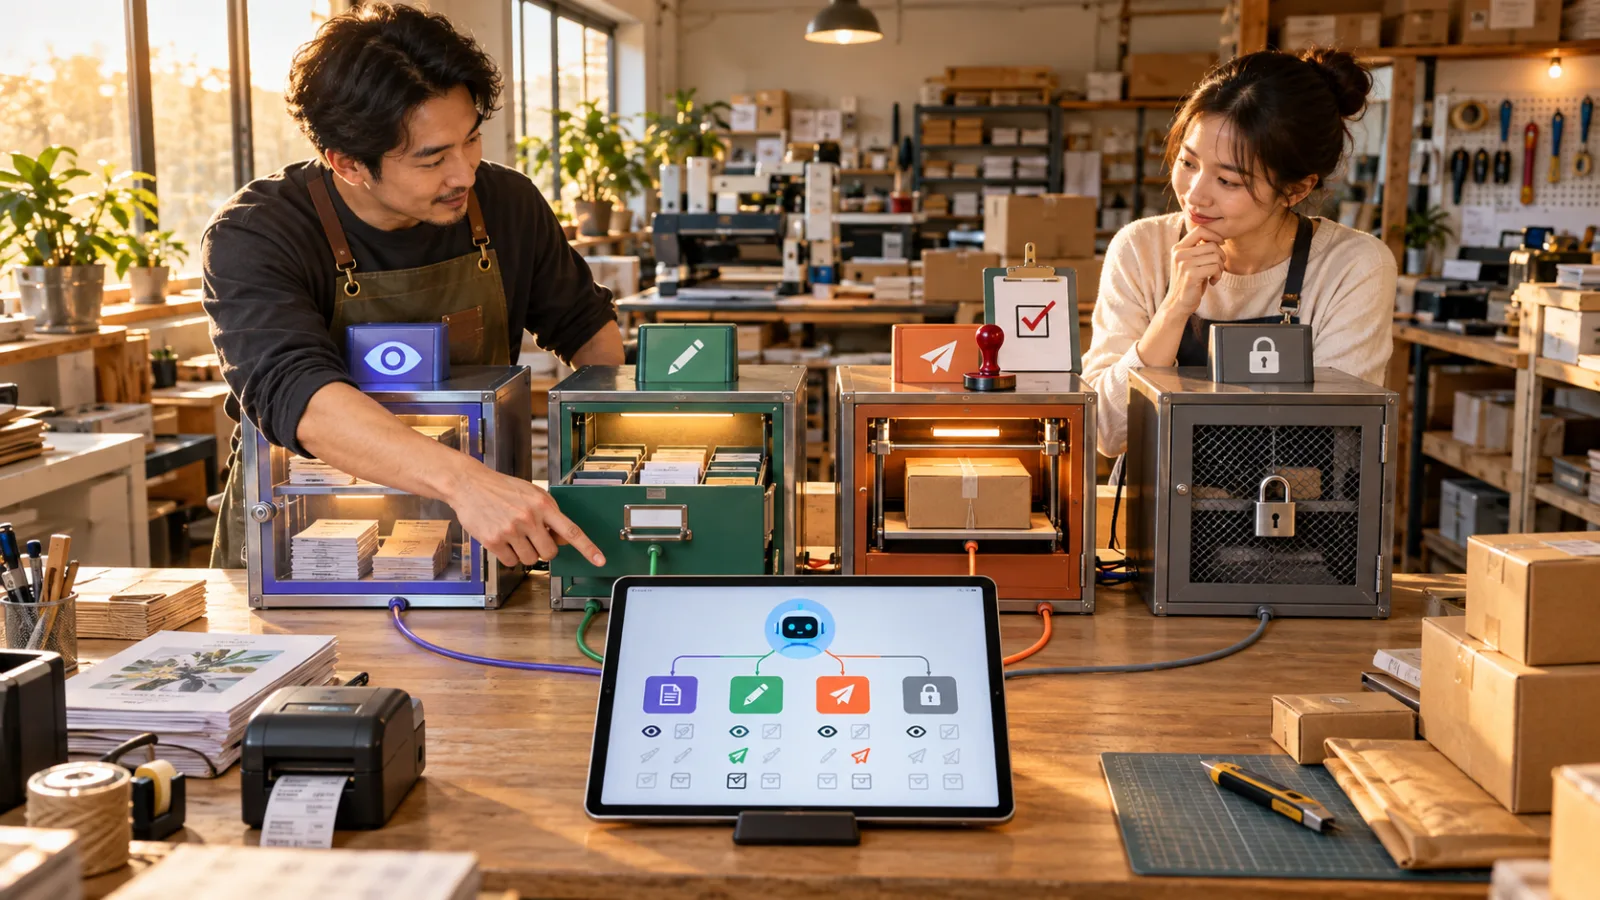
比较合理的顺序:
Read。
↓
Draft。
↓
Preview。
↓
Approve。
↓
Write。
如果是个人使用,可以更简单
今天第一次连:
monday.com。
先问:
「把这周逾期任务栏出来。」
不要:
「帮我把全部 Deadline 重排。」
第一次连 PandaDoc:
先:
「列出还没处理的文档。」
不要:
「帮我全部寄出去。」
第一次连网站工具:
先:
看现在数据。
再准备修改建议。
不要:
第一次就直接改正式网站。
为什么这样比较好?
因为如果答案错,
你只需要:
修答案。
如果 AI 已经:
写进 Database。
寄给客户。
发布网站。
真正的成本就不只是:
重新 Prompt。
还包括:
Rollback。
通知。
道歉。
重新检查。
甚至:
商业风险。
所以 AI 越能采取 Action,
人越要关心:
Action Boundary。
那 Connection 本身是不是就没有风险?
也不是。
即使只读,
还有:
数据范围。
原本权限。
敏感信息。
旧数据。
错版本。
这些问题。
例如:
用户本来就能读到:
某个内部文件夹。
AI 连上后:
也可能更快找到里面的数据。
所以:
没有 Write Permission
只代表:
不会修改。
不代表:
数据访问设计已经没有问题。
这正好和 9 月 16 日的 Claude Connector 问题接上
当时我们谈:
Claude 沿用原系统权限,
是不是就代表:
一定看不到不该看的数据?
答案也是:
不代表。
因为:
原系统权限如果本来就给太宽,
AI 只是:
更快把东西找出来。
今天则是另一个方向:
即使 App 已连上,
也不能反过来认为:
所有操作都已经开放。
一边是:
Data Scope。
一边是:
Action Scope。
都要管。
所以今天答案可以浓缩成一个公式
Connected
不等于:
Full Access。
而是:
Connected
+
Supported Actions
+
Your Account Permissions
+
Region/Language/Device Requirements
最后才等于:
你现在真正能做的事情。
最后记住一句话
看到 Gemini:
Connected Apps
里出现某个 App,
不要直接问:
「它连上了吗?」
改问:
「它到底能对这个 App 做什么?」
因为:
能搜索。
能修改。
能寄出。
能删除。
是四种完全不同的能力。
Gemini Connected Apps
真正开始变强的地方,
就是它不再只:
回答问题。
但也正因如此,
用户接下来最需要学的:
不是:
如何一次连最多任务具。
而是:
每连一个工具,都先搞清楚 AI 的手到底伸得到哪里。
今天,和 AI 一起进步一点。
每天学会一个 AI 技巧。
每天节省一点时间。
每天提升一点能力。
SasaDaily,陪你一起成长。
推荐阅读
AI 快问快答|2026/09/16:Claude 会沿用 QuickBooks/Drive 权限,就代表一定看不到「不该看的」公司数据吗?
AI 一分钟教学|2026/09/16:Claude for Small Business 调度前,先跑 1 次「影子测试」:只读、只草拟、不送出